
Sécuriser son SI sans alourdir l’organisation : priorités d’un CIO à temps partagé
Les actions sécurité à plus fort effet de levier pour une PME, expliquées par l’approche d’un CIO à temps partagé: prioriser le risque, automatiser, mesurer, et dérouler une roadmap 90 jours sans ajouter de lourdeur.
Dans une PME, la sécurité ne doit pas devenir une seconde entreprise dans l’entreprise. L’enjeu est simple: réduire rapidement les risques majeurs sans ajouter d’équipes, de comités et d’outils lourds. L’approche d’un CIO à temps partagé consiste à focaliser les efforts là où l’effet de levier est maximal, à standardiser, puis à automatiser.
Viser l’impact sans alourdir l’organisation
La plupart des incidents viennent d’un petit nombre de failles prévisibles: identités mal protégées, accès trop larges, sauvegardes inopérantes, correctifs absents, comportements à risque. Agir sur ces points produit un retour sur effort immédiat. Le reste doit attendre une phase où les fondations sont stables et l’équipe prête.
Trois principes de priorisation pour une PME
- Risque avant tout: cibler les scénarios qui mettraient l’activité à l’arrêt.
- Simplicité opérationnelle: préférer les solutions natives à vos outils existants plutôt que d’ajouter une couche.
- Automatisation par défaut: réduire l’effort humain récurrent grâce à des règles et des politiques applicatives.
Les 5 priorités sécurité d’un CIO à temps partagé
MFA partout où cela compte
L’authentification multifacteur bloque une grande partie des compromissions d’identités. Activez-la d’abord sur les comptes à privilèges, la messagerie, le VPN, les applications financières et tout accès externe. Bannissez le SMS quand c’est possible au profit d’une application d’authentification ou d’une clé physique pour les administrateurs. Documentez les parcours de récupération pour éviter les contournements.
Gestion des accès et moindre privilège
Réduisez l’étendue des droits et leur durée de vie. Créez des groupes par rôle, appliquez des politiques par défaut restrictives, imposez l’élévation de privilèges à la demande et pour un temps limité. Déprovisionnez automatiquement les comptes inactifs. Un audit mensuel des membres des groupes sensibles suffit souvent à éliminer 80 pourcent des angles morts.
Sauvegardes 3-2-1 et tests de restauration
Aucune sécurité SI PME n’est crédible sans sauvegardes isolées. Visez la règle 3-2-1: 3 copies, 2 supports différents, 1 hors ligne ou immuable. Plus important encore, testez une restauration partielle tous les mois et une restauration complète par périmètre critique chaque trimestre. Mesurez le temps réel de reprise et ajustez vos objectifs en conséquence.
Patching et hygiène logicielle continue
Le patch management n’est pas un projet mais un rythme. Centralisez l’inventaire, segmentez par criticité, appliquez les correctifs de sécurité automatiquement sur le poste utilisateur et planifiez des fenêtres pour les serveurs et applications clés. Sur le parc, l’activation de mises à jour automatiques, couplée à des rapports hebdomadaires d’écarts, maintient l’exposition à un niveau acceptable sans surcharge.
Sensibilisation ancrée dans les usages
Oubliez les sessions descendantes déconnectées du quotidien. Préférez de courts modules ciblés sur vos risques concrets, des simulations d’hameçonnage et des rappels contextuels au moment où l’action se produit. Équipez les collaborateurs d’un bouton de signalement et traitez les alertes en moins de 24 heures pour instaurer la confiance.
Déployer sans friction: la roadmap 90 jours
Une feuille de route courte aligne tout le monde, du COMEX à l’IT. Elle sécurise l’essentiel rapidement et crée des habitudes durables. Voici une séquence éprouvée, adaptable à la taille de votre organisation.
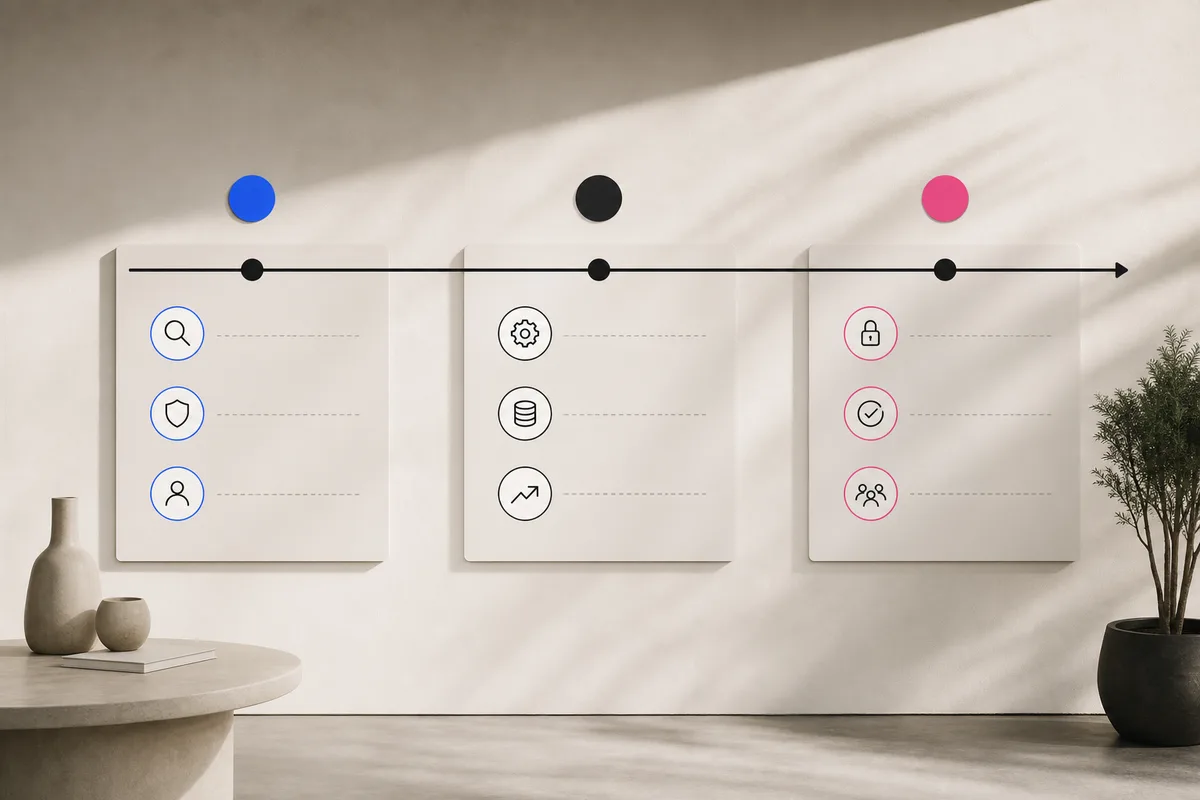
0-30 jours: cadrer et sécuriser le critique
- Cartographier identités, accès sensibles, sauvegardes existantes, niveau de patch.
- Activer MFA sur comptes admins, messagerie et ERP si possible.
- Bloquer les comptes orphelins et durcir les accès distants.
- Définir la politique de sauvegarde 3-2-1 et isoler une première copie.
- Lancer les premiers modules de sensibilisation ciblés.
30-60 jours: déployer et automatiser
- Étendre MFA aux utilisateurs clés et aux applications critiques.
- Mettre en place des groupes par rôle et l’élévation temporaire des privilèges.
- Automatiser le déploiement des correctifs sur postes et serveurs standards.
- Industrialiser les sauvegardes avec tests de restauration planifiés.
- Déployer les simulations d’hameçonnage et le bouton de signalement.
60-90 jours: industrialiser et mesurer
- Généraliser MFA et finaliser la revue des accès sensibles.
- Mettre sous pilotage mensuel les indicateurs clés et les écarts de patch.
- Documenter les procédures minimales de reprise et les tester.
- Ajuster les politiques selon les retours utilisateurs pour préserver la fluidité.
Gouvernance légère, résultats mesurables
Indicateurs utiles pour un pilotage sobre
Quelques métriques bien choisies suffisent: taux d’activation MFA, pourcentage de postes et serveurs à jour, temps de restauration vérifié, nombre d’accès à privilèges temporaires, taux de signalement et de clic lors des simulations d’hameçonnage. L’objectif est double: visualiser rapidement le risque résiduel et guider les arbitrages sans créer de reporting lourd.
Rôles clairs, rituels courts
Désignez un sponsor métier, un responsable IT et un référent sécurité, éventuellement à temps partagé. Tenez un point de 30 minutes toutes les deux semaines sur les écarts et décisions, et un comité trimestriel pour ajuster la trajectoire. Cette gouvernance minimale protège la dynamique sans immobiliser les équipes.
Sécuriser un SI n’exige pas une armée ni un arsenal d’outils. En concentrant vos efforts sur l’identité, l’accès, la sauvegarde, l’hygiène logicielle et les usages, puis en déroulant une roadmap courte, vous réduisez fortement l’exposition tout en préservant l’agilité. C’est la promesse d’un pilotage sobre, lisible et durable.